WordPress 接入 ChatGPT、MCP 客户端或其他 AI Agent 时,最让人困惑的一类故障不是“完全连不上”,而是界面已经显示连接成功,账号授权也完成了,真正调用文章列表、读取正文或执行写入时却仍然失败。
这类问题容易被误判为模型能力不足,实际往往发生在连接链路的不同层级:认证成功不代表接口可用,接口可访问不代表响应格式正确,浏览器能打开也不代表 Cloudflare、缓存或安全插件没有拦截 Agent 请求。
先理解“连接成功”到底证明了什么
一个完整的 WordPress Agent 调用链路至少包括:
- 客户端发现 MCP 或 OpenAPI 能力;
- 用户完成账号认证或应用授权;
- 客户端保存凭据并建立会话;
- 客户端读取工具清单与参数 Schema;
- 工具请求到达 WordPress;
- WordPress 完成权限检查和业务处理;
- 响应穿过缓存、WAF、CDN 或反向代理返回客户端;
- 客户端能够解析响应并继续对话。
所谓“已连接”,通常只证明前几步完成。后续任何一层出问题,都可能出现“看起来已经授权,实际无法读取”的状态。
第一类问题:认证账号正确,但权限不够
WordPress 的外部调用最终仍然受用户角色和 Capability 控制。一个账号能够登录后台,不代表它有权读取所有文章类型、编辑他人内容、上传媒体或访问自定义分类法。
排查时应先确认:
- 当前认证对应的是哪个 WordPress 用户;
- 该用户是管理员、编辑还是作者;
- 目标文章属于谁,文章状态是公开、私密还是草稿;
- 目标 Post Type 是否暴露给 REST API;
- 插件或主题是否重写了权限判断。
最常见的误区,是为了图省事直接换成管理员账号。这样虽然可能暂时“解决”读取问题,却扩大了后续写入风险。更合理的做法,是为 Agent 使用专用账号,并只补齐实际需要的能力。
第二类问题:认证通过了,但工具清单没有正确刷新
部分客户端会缓存已发现的 MCP 工具或 OpenAPI Schema。WordPress 插件升级、能力开关变化或重新授权之后,客户端仍可能使用旧工具列表,导致新增能力不可见、旧参数持续报错,甚至显示连接正常却找不到读取文章的工具。
可以按以下顺序处理:
- 在 WordPress 端确认相关能力已启用;
- 重新生成或检查 Schema、MCP 工具清单;
- 在客户端断开旧连接并重新连接;
- 清理客户端缓存或重新启动会话;
- 先调用只读能力验证,再测试写入能力。
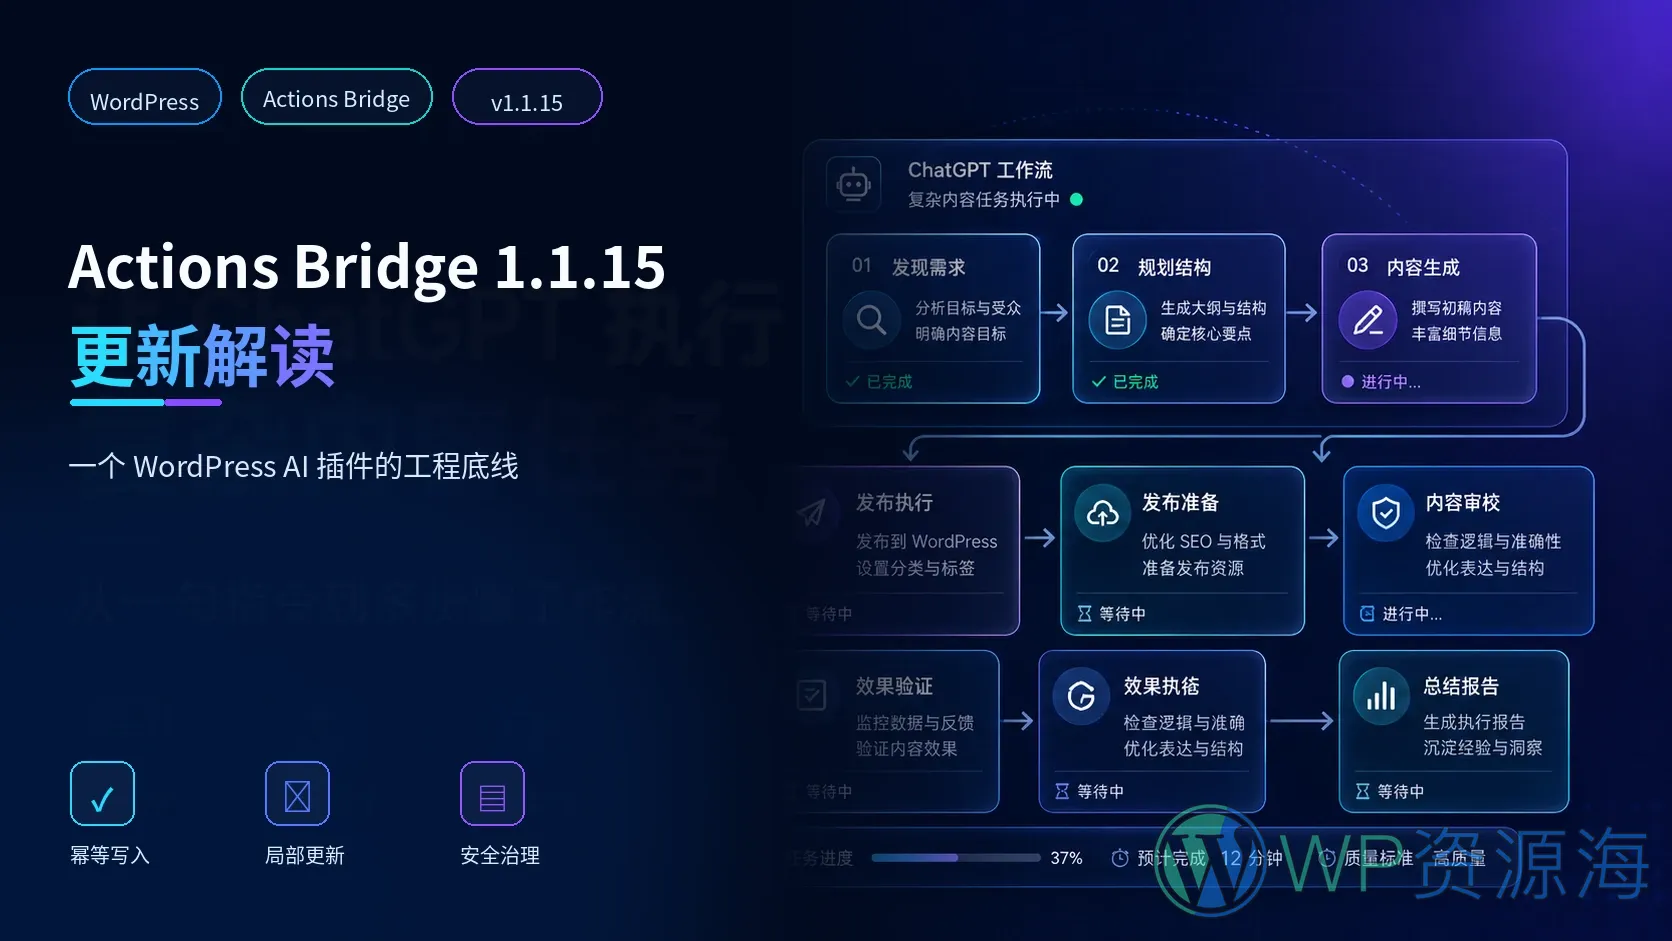
Actions Bridge v1.1.15 专门改善了 ChatGPT 连接与登录兼容性,并修复了连接后部分读取能力不可用的问题。这类更新说明:连接管理本身也是产品能力,而不是完成一次 OAuth 或填写一次密码就结束。
第三类问题:WordPress 返回了内容,但响应不符合客户端预期
Agent 客户端通常需要结构化 JSON。只要响应中混入 PHP Warning、主题输出、调试信息、HTML 验证页或缓存插件提示,就可能导致解析失败。
常见污染来源包括:
WP_DEBUG_DISPLAY将错误直接输出到 REST 响应;- 插件在请求生命周期中使用
echo或输出缓冲处理不当; - 安全插件返回自定义 HTML 拦截页;
- Cloudflare Challenge 返回浏览器验证页面;
- 反向代理把错误页转换为 200 状态;
- 服务器压缩、编码或 Content-Type 配置异常。
排障时不能只看 HTTP 状态码,还要检查响应头、响应正文首部和 JSON 是否可解析。一个状态为 200 的 HTML 页面,对 Agent 而言仍然是失败响应。
第四类问题:Cloudflare 放行了网站,却拦住了精确接口路径
很多站点启用了 Cloudflare WAF、Bot Fight Mode、缓存规则或自定义防火蔷。普通网页访问正常,并不意味着 /wp-json/ 下的 MCP、OAuth、REST 能力路径也正常。
更可靠的处理方式不是关闭整站防护,而是围绕实际接口路径精确排查:
- 确认请求命中了哪个 Cloudflare 规则;
- 检查是否触发 Managed Challenge、JS Challenge 或 Bot 规则;
- 为必要的 OAuth 回调、MCP 与 REST 路径建立精确例外;
- 不要对动态鉴权接口做页面缓存;
- 保留速率限制,但区分正常 Agent 调用与恶意扫描;
- 同时检查源站 Nginx、Apache 与安全插件日志。
正确的安全策略不是“为了让 Agent 能用而关闭 Cloudflare”,而是让防护规则准确理解哪些路径需要机器访问、哪些动作仍需权限与速率约束。
第五类问题:GET 能读,POST 却写不了
读取文章成功后,创建或更新仍可能失败,因为写操作涉及更多条件:
- 用户是否具备创建、编辑、发布目标内容的能力;
- 请求方法与 Content-Type 是否被代理允许;
- Nonce、Application Password 或 OAuth Token 是否适用于该端点;
- WAF 是否把包含 HTML、短代码或 JSON 的正文判定为攻击载荷;
- 服务器是否限制请求体大小;
- 目标字段是否在插件允许写入的白名单中。
因此,测试连接时应遵循从低风险到高风险的顺序:列出能力、读取站点信息、读取文章、创建草稿、更新指定字段,最后再测试正式发布。不要一上来就用“创建并公开一篇长文章”作为唯一连通性测试。
一套更高效的分层排障方法
第一层:身份
确认客户端当前使用的用户 ID、角色、认证方式和凭据状态。
第二层:发现
确认客户端读取到最新工具清单,目标能力名称和参数 Schema 均存在。
第三层:网络
检查 DNS、TLS、代理、Cloudflare、WAF 与接口精确路径是否可达。
第四层:协议
检查状态码、Content-Type、JSON 结构和错误对象,不要只看“请求成功”。
第五层:权限
区分读取、创建、更新、发布、删除等不同 Capability,使用最小权限账号逐项验证。
第六层:业务
检查文章类型、分类法、自定义字段、Gutenberg 转换和去重规则是否符合任务要求。
第七层:证据
通过审计日志、服务器日志和客户端错误信息确定失败发生在哪一层,避免反复盲试。
为什么稳定连接本身就是产品价值
很多 WordPress AI 方案把重点放在“支持多少个模型”或“能执行多少项动作”。但对于真实生产环境,连接后能否稳定发现能力、正确读取、返回结构化错误并穿过常见 CDN 与安全配置,才决定这套系统能不能长期使用。
Actions Bridge v1.1.15 将更新重点放在 ChatGPT 连接兼容、登录流程、响应与安全检查、连接后的读取能力,以及 Cloudflare 精确路径排障上。这些能力不如自动生成文章显眼,却能显著减少最消耗时间的灰色故障:界面没有明确报错,用户也不知道问题究竟发生在哪一层。
当 AI Agent 真正进入 WordPress 生产站点后,可靠性不是附加功能。能够连接只是起点,能够被验证、被诊断、被限制并在失败时给出可行动的信息,才算完成了从演示到生产的跨越。

评论0 注意:评论区不审核也不处理售后问题!如有售后问题请前往用户中心提交工单以详细说明!